Une attaque par IA cible des environnements Microsoft 365
Une attaque par IA a visé des environnements Microsoft 365, attribuée au groupe Storm-0940 affilié à la Chine. L'attaque utilisait un framework d'IA open source pour automatiser des intrusions industrielles, exploitant une faille en rapport avec ConnectWise.
Le groupe Storm-0940, actif depuis 2021, a intégré l'outil ARTEX, un framework de test d'intrusion, pour automatiser le processus de reconnaissance, d'exfiltration et d'attaques sur les identifiants. L'attaque a permis aux attaquants de s'affranchir des contraintes humaines, obtenir des accès cloud privilégiés en moins de trois heures, et atteindre 2 900 tentatives de connexion par minute. L'entrée de l'attaque était l'application ConnectWise Cloud Backup, qui a permis aux attaquants de contourner les authentifications interactives en exploitant les permissions déjà accordées aux environnements Microsoft 365. Plus de 2 250 tenants Microsoft 365 ont été ciblés, malgré une majorité d'échecs.
Génération NT
NewsAPI fournit un résumé de cette publication. Consultez le média d'origine pour lire l'article complet.
À lire ensuite
Amazon fait chuter le prix de GTA 6 à deux jours de sa sortie
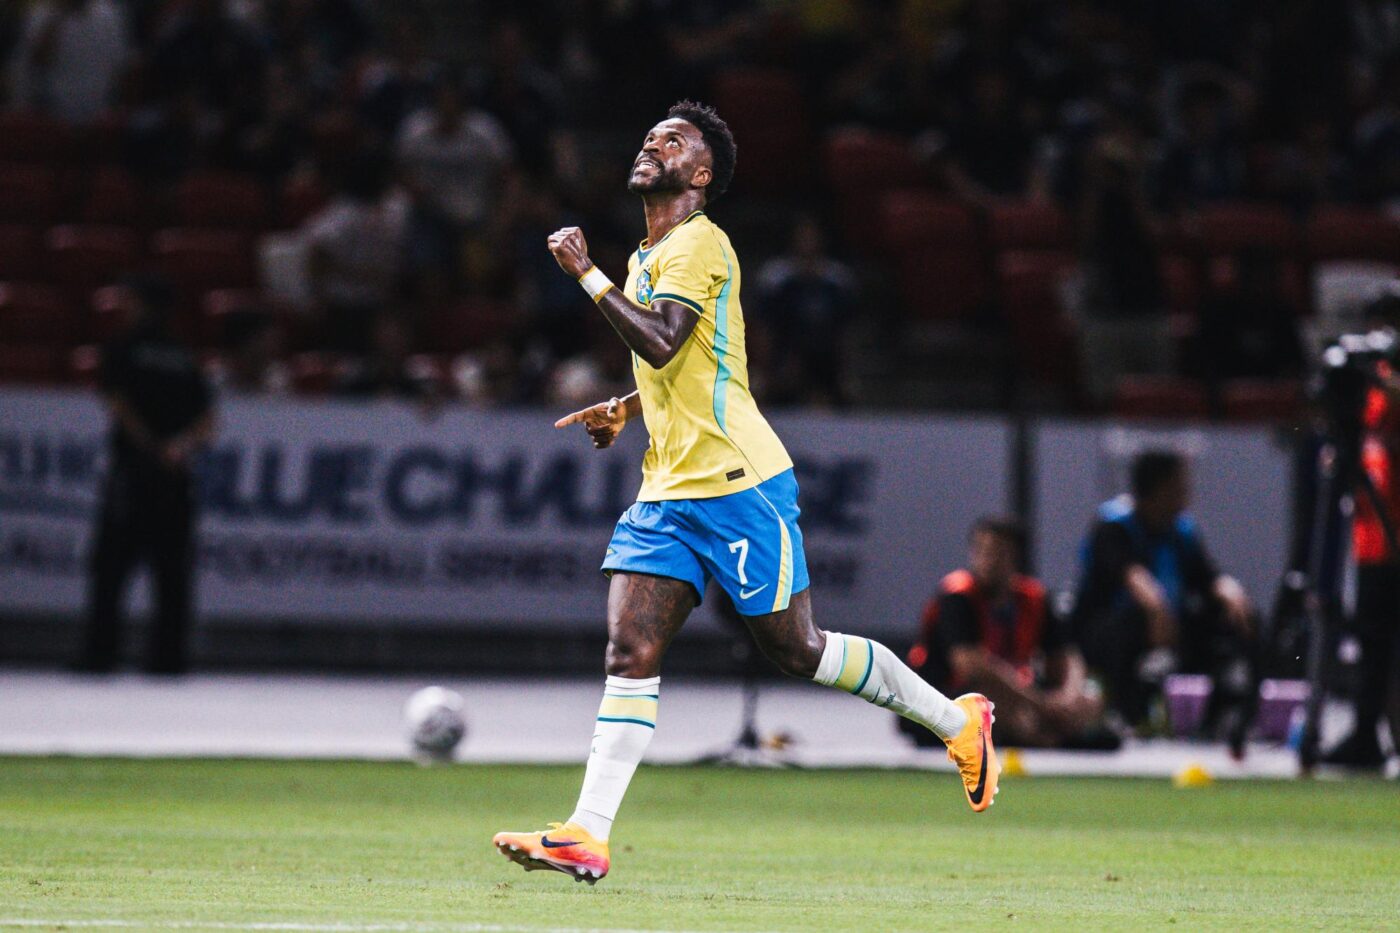
Brésil écrase Singapour 7-0 en match amical
Hunger Games : Lever de soleil sur la moisson : une adaptation profonde et immersive